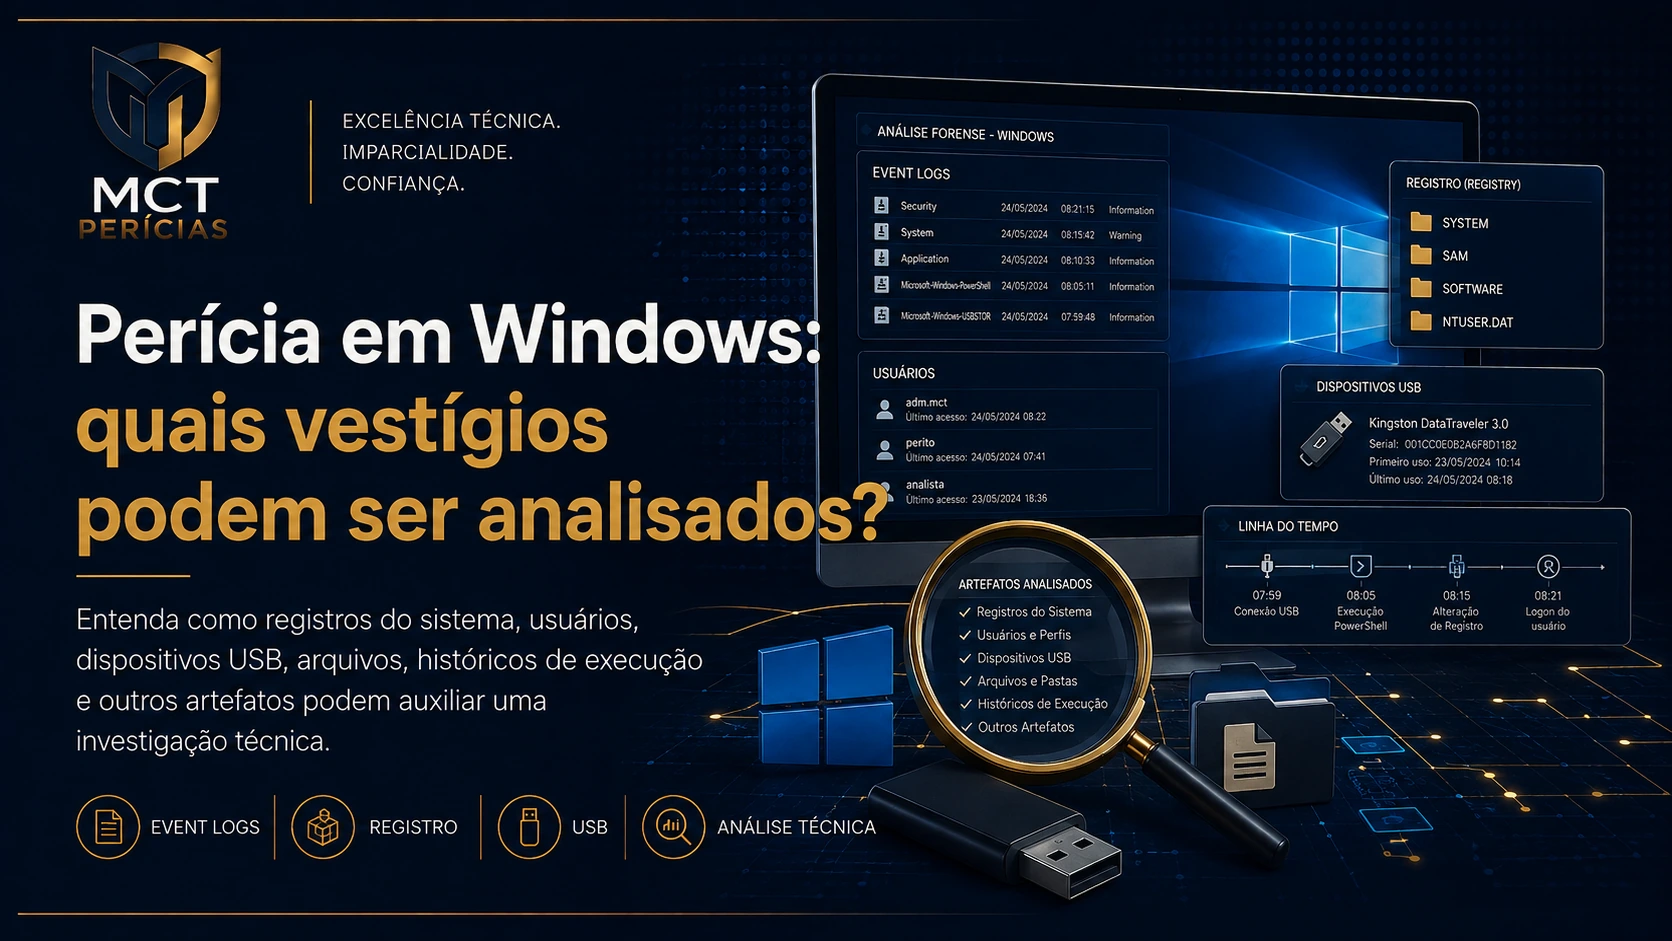
Em computadores com Windows, diferentes vestígios podem auxiliar na reconstrução técnica de eventos. Logs do sistema, registros de usuários, dispositivos conectados, arquivos de atalho e históricos de execução são alguns exemplos de artefatos que podem contribuir para a análise, sempre conforme o objeto da perícia e os dados efetivamente disponíveis.
O que a perícia em Windows busca esclarecer?
O ponto de partida de uma perícia não é simplesmente “vasculhar” o computador, mas delimitar a pergunta técnica do caso. Dependendo da controvérsia, a análise pode buscar esclarecer, por exemplo, se determinado usuário acessou a máquina, se um programa foi executado, se uma mídia removível foi conectada, se certos arquivos estiveram presentes ou se existem indícios compatíveis com uma linha temporal específica.
Com essa delimitação, o exame passa a concentrar-se nos vestígios capazes de responder ao objeto. Em muitos casos, a força da conclusão não vem de um único artefato, mas do cruzamento entre vários registros independentes.
Event Logs e registros do sistema
Os Windows Event Logs podem conter eventos relacionados a inicialização, desligamento, logon, falhas, serviços, segurança, tarefas agendadas e outras atividades do sistema. Eles não representam uma narrativa completa de tudo o que ocorreu, mas podem oferecer marcos temporais e contextuais valiosos.
Em uma análise técnica, esses logs podem ser confrontados com outros artefatos para verificar coerência entre horários, usuários, serviços executados e eventos correlacionados.
Registro do Windows e perfis de usuário
O Registro do Windows reúne grande quantidade de informações de configuração e uso. Dependendo do caso, pode ser útil para identificar perfis de usuário, programas instalados, associações de arquivos, dispositivos conectados e diversas chaves relacionadas ao funcionamento do sistema.
Arquivos de perfil, como hives de usuário, também podem auxiliar na reconstrução de preferências, histórico de interação com o ambiente e indícios relacionados ao contexto de uso da estação.
Execução de programas e arquivos recentes
Artefatos como Prefetch, atalhos LNK, Jump Lists, listas de arquivos recentes e outros registros podem contribuir para avaliar a abertura de arquivos, a execução de programas e a interação do usuário com o sistema.
Isoladamente, cada artefato possui alcance próprio. Em conjunto, porém, eles podem ajudar a responder questões como: um determinado executável foi utilizado? Um documento foi aberto a partir daquele perfil? Existe coerência entre o horário alegado e os vestígios encontrados?
Dispositivos USB e mídias conectadas
Em alguns casos, é relevante verificar se pen drives, HDs externos ou outros dispositivos removíveis foram conectados à máquina. Vestígios desse tipo podem aparecer em diferentes pontos do sistema, como registros de dispositivos, chaves de configuração, logs e arquivos relacionados à detecção do hardware.
Essa análise pode ser importante em situações envolvendo transferência de dados, cópia de arquivos, exfiltração de informações ou simples verificação de compatibilidade com determinado cenário narrado no processo.
Por que a correlação temporal é tão importante?
Uma perícia em Windows raramente depende de um vestígio isolado. O trabalho técnico normalmente envolve a construção de uma linha do tempo, correlacionando eventos do sistema, horários de acesso, abertura de arquivos, conexão de dispositivos, execução de programas e demais registros disponíveis.
Essa correlação ajuda a diferenciar suposições de conclusões efetivamente apoiadas em artefatos técnicos. Em vez de perguntar apenas “o que existe no computador?”, a análise passa a perguntar “como esses vestígios se relacionam no tempo e no contexto do caso?”.
Limitações da análise
Nem todo artefato estará presente em todos os sistemas. Alguns registros podem ter sido sobrescritos, apagados, desabilitados, alterados pelo uso normal do computador ou simplesmente não existir em razão da versão do Windows, da configuração adotada ou das condições da coleta.
Por isso, uma conclusão técnica responsável também precisa indicar o alcance e os limites do material examinado. Dizer que um vestígio não foi encontrado não significa, automaticamente, que um evento jamais ocorreu; pode significar que aquele evento não deixou o artefato esperado ou que esse artefato já não estava mais disponível para exame.